Ein umfassender Leitfaden für Führungskräfte, Datenschutzverantwortliche und IT-Administratoren.
1. Einleitung: Das unterschätzte Risiko im Unternehmensalltag
In vielen modernen Unternehmen wachsen IT-Landschaften und Zugriffssysteme rasant. Wo täglich in Cloud-Umgebungen wie Microsoft 365, SharePoint oder Branchensoftware gearbeitet wird, entsteht unbemerkt eine schleichende Gefahr: historisch gewachsene, unkontrollierte Berechtigungsstrukturen [255, 265].
Während technische Sicherheitsmaßnahmen wie Firewalls oder Antivirensysteme Außengrenzen sichern, verbleibt das Berechtigungsmanagement (Identity & Access Management, IAM) oft im Schatten [159, 250]. Berechtigungsfehler gehören laut OWASP (Top 10 Web Application Risks) zu den häufigsten und gefährlichsten Schwachstellen in IT-Systemen [4]. Wenn Beschäftigte nach Rollen- oder Abteilungswechseln alte Zugriffsrechte behalten oder globale Freigaben bestehen bleiben, entstehen schleichende Datenschutz- und Compliance-Risiken [195, 251, 270, 287].
Mit dem Einzug von Künstlicher Intelligenz (z. B. Microsoft 365 Copilot oder autonomen KI-Agenten) gewinnt diese Problematik eine völlig neue Dimension: KI-Assistenten durchsuchen und aggregieren alle Informationen, auf die eine Person Zugriff hat. Aus einer bisher ruhenden Überberechtigung wird durch KI augenblicklich eine aktive interne Offenlegung vertraulicher Unternehmens- oder Personaldaten [271, 272].
2. Datenschutzrechtlicher Rahmen: Gesetzliche Pflichten & Bußgelder
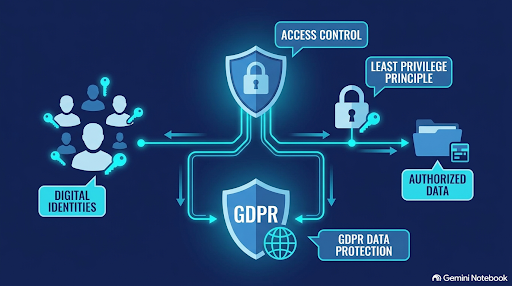
Das Berechtigungsmanagement ist keineswegs nur eine technische Option, sondern eine zwingende gesetzliche Anforderung aus der Datenschutz-Grundverordnung (DSGVO) und dem Bundesdatenschutzgesetz (BDSG) sowie den BSI-Standards (ORP.4 Identitäts- und Berechtigungsmanagement) [233, 246, 282]:
- Art. 5 Abs. 1 lit. f DSGVO (Integrität & Vertraulichkeit): Personenbezogene Daten müssen vor unbefugter oder unrechtmäßiger Verarbeitung geschützt werden [233, 246, 268].
- Art. 32 Abs. 1 lit. b DSGVO (Technisch-organisatorische Maßnahmen – TOM): Organisationen sind verpflichtet, durch geeignete technische und organisatorische Maßnahmen ein dem Risiko angemessenes Schutzniveau zu gewährleisten – dazu zählen zwingend Zugriffskontrollen und Beschränkungen [233, 250, 267].
- Art. 5 Abs. 2 DSGVO (Rechenschaftspflicht): Das Unternehmen muss die Angemessenheit und Umsetzung des Berechtigungskonzepts jederzeit nachweisen können [234, 267].
- Art. 29 & Art. 32 Abs. 4 DSGVO (Weisungsbindung): Beschäftigte dürfen nur Zugriff auf Daten erhalten, die zur Erfüllung ihrer Aufgaben gemäß den Weisungen erforderlich sind [251, 268].
- Sanktionen & Bußgeldrisiken (Art. 83 DSGVO): Verstöße gegen die Vorgaben zu den TOM oder den Datenschutzgrundsätzen können mit Geldbußen von bis zu 20 Millionen Euro oder bis zu 4 % des weltweiten Jahresumsatzes geahndet werden [238]. Zudem stellt eine unbefugte Offenlegung meist einen meldepflichtigen Datenschutzvorfall nach Art. 33 DSGVO dar [239, 271].
3. Die zentralen Sicherheitsprinzipien: Need-to-Know & Least-Privilege
Ein belastbares Berechtigungskonzept ruht auf zwei fundamentalen Säulen [245, 251, 268]:
- Need-to-Know-Prinzip (Erforderlichkeitsprinzip): Eine Person erhält nur auf diejenigen Informationen und Datenbestände Zugriff, die sie für die Ausführung ihrer konkreten Aufgabe zwingend benötigt [187, 223, 245, 251, 268].
- Least-Privilege-Prinzip (Minimalprinzip): Nutzer und technische Identitäten erhalten ausschließlich die minimal erforderlichen Systemfunktionen, Berechtigungsstufen und Ressourcen – niemals pauschale Voll- oder Administratorrechte [186, 223, 245, 251, 259, 268, 292].
Zugriffsmodelle im Überblick
- RBAC (Role-Based Access Control): Berechtigungen werden Rollen (z. B. Buchhaltung, Projektleiter) zugewiesen, nicht einzelnen Personen [174, 235, 257].
- ABAC (Attribute-Based Access Control): Dynamische Zugriffsentscheidungen basierend auf Attributen (Abteilung, Standort, Sicherheitsstufe, Uhrzeit) [174].
- PAM (Privileged Access Management): Schutz administrativer Konten durch temporäre Rechte (Just-in-Time Access) und lückenlose Protokollierung [178, 194, 228].
4. Typische Schwachstellen & Risikoszenarien im Unternehmen
In der Praxis lassen sich immer wieder typische Fehlermuster beobachten, die zu gravierenden Sicherheitslücken führen [210-216, 270]:
- Das „Rechte-Sammeln“ beim Rollenwechsel (Mover-Problem): Mitarbeiter wechseln die Abteilung. Neue Rechte werden schnell vergeben, die alten Berechtigungen der vorherigen Stelle bleiben jedoch bestehen [195, 211, 252, 270, 287].
- Wildwuchs durch Einzelberechtigungen: Rechte werden direkt einzelnen Personen statt vordefinierten Gruppen zugewiesen, was die Administration nach kurzer Zeit unüberschaubar macht [169, 210, 224].
- Vergessene Konten bei Offboarding (Leaver-Problem): Beim Ausscheiden aus dem Unternehmen werden zentrale Accounts deaktiviert, aber Nebenzugänge zu Cloud-Diensten, API-Tokens oder SaaS-Tools bleiben aktiv [196, 211, 252, 270, 287].
- Sammel- und Funktionskonten: Mehrere Personen teilen sich ein Konto. Das hebt die Eindeutigkeit auf und verhindert die Zuordnung von Aktionen zu einzelnen Personen [270, 291].
- Ungeschützte Freigabelinks in Kollaborationsplattformen: Dateien oder Ordner in SharePoint, OneDrive oder Teams werden für „Jeden mit dem Link“ freigegeben und verbleiben jahrelang unbemerkt im Netz [255, 270].
- Der KI-Katalysator (z. B. Copilot & KI-Agenten): KI-Systeme arbeiten mit den Lese- und Schreibrechten des angemeldeten Nutzers. Sind diese zu weit gefasst, liest die KI vertrauliche Gehaltslisten oder Strategieakten aus und präsentiert sie in Zusammenfassungen [271, 272].
5. Handlungsempfehlungen für Geschäftsführer & Verantwortliche
Geschäftsführer und Vorstände tragen die rechtliche und organisatorische Gesamtverantwortung für Datenschutz und Informationssicherheit im Unternehmen [92, 238, 267].
- Berechtigungskonzept zur Chefsache erklären: Veranlassen Sie die Erstellung und verbindliche Inkraftsetzung eines schriftlichen Berechtigungskonzepts [234, 267].
- Klare Verantwortlichkeiten etablieren (Data Governance): Legen Sie fest, wer Datenverantwortlicher (Data Owner) für einzelne Fachbereiche ist. Die Fachabteilung muss entscheiden, wer Zugriff benötigt – nicht allein die IT [190, 216, 226].
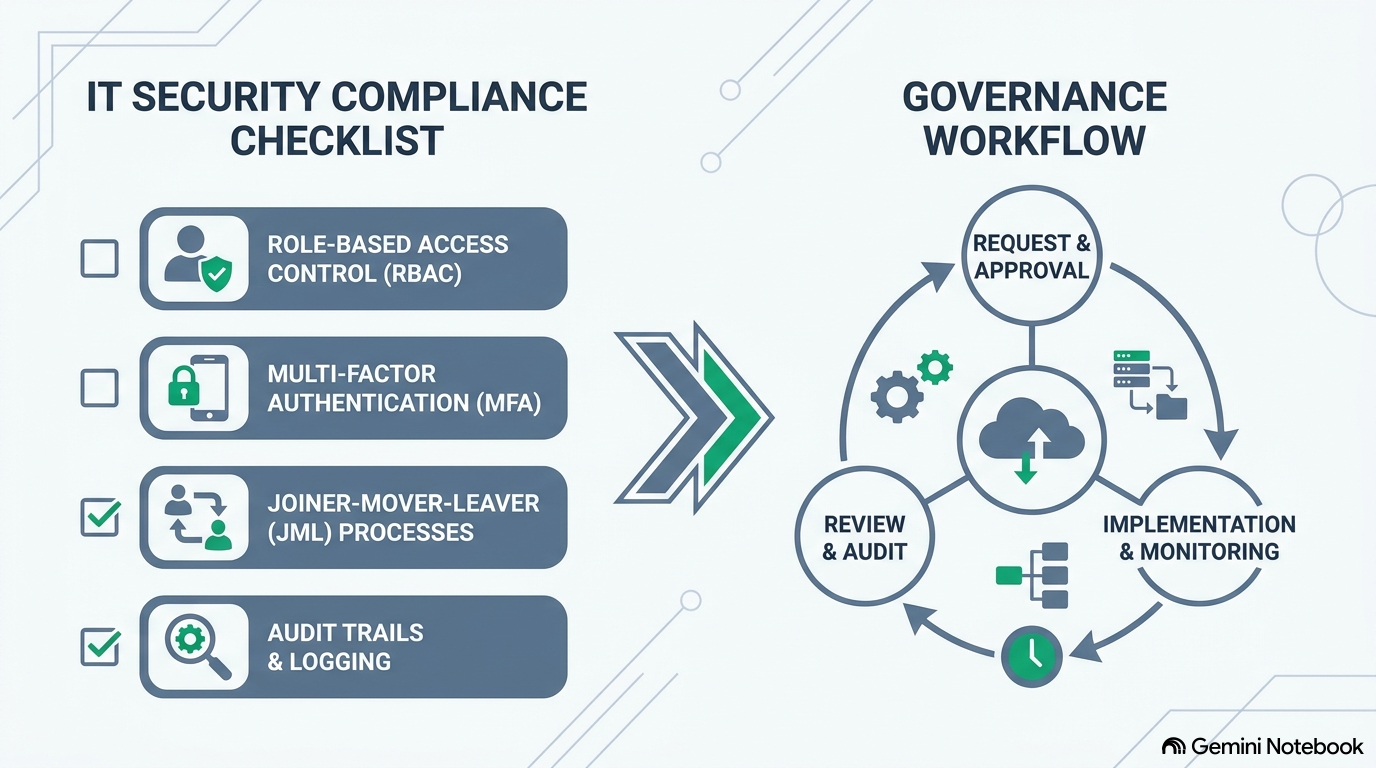
- Joiner-Mover-Leaver-Prozess verbindlich vorschreiben: Verankern Sie den automatisierten oder streng geregelten Ablauf bei Eintritt, Rollenwechsel und Austritt von Mitarbeitenden zwischen HR und IT [195, 196, 211].
- Regelmäßige Rezertifizierungen (Access Reviews) anordnen: Mandatieren Sie mindestens jährliche (bei sensiblen Daten halbjährliche) Überprüfungen aller vergebenen Rechte durch die Fachverantwortlichen [196, 197, 215, 235, 258].
- Risikobewertung vor KI-Einführung durchführen: Prüfen Sie vor der Freigabe von KI-Tools wie Copilot zwingend den aktuellen Berechtigungs- und Freigabestatus in den Datenablagen [271, 273].
- Auftragsverarbeitungsverträge (AVV) prüfen: Stellen Sie sicher, dass bei der Nutzung von externen Cloud-Dienstleistern konforme AVVs nach Art. 28 DSGVO geschlossen sind und Unterauftragsverarbeiter kontrolliert werden [84, 87, 100].
6. Handlungsempfehlungen für IT-Administratoren & ITler
Für die technische Umsetzung und den laufenden Systembetrieb gelten die konkreten Vorgaben des BSI-Standards ORP.4 sowie bewährter IAM-Architekturen [282, 290]:
- Strikte Trennung von Verwaltungs- und Standardkonten: Keine administrativen Tätigkeiten mit normalen Benutzerkonten. Trennung von administrativen Rollen (Separation of Duties) [291, 292, 294].
- Einsatz von Rollenkonzepten (RBAC) & Verzeichnisdiensten: Vergeben Sie Rechte ausnahmslos über Gruppen und Rollen im zentralen Verzeichnisdienst (z. B. Active Directory / Entra ID) [174, 257, 285].
- Privileged Access Management (PAM) & MFA: Erzwingen Sie Multi-Faktor-Authentifizierung (MFA) für alle privilegierten Zugänge und externen Zugriffe [194, 297, 302, 311].
- Zentrales Deprovisioning & Deaktivierung: Richten Sie automatisierte Workflows ein, um bei Konto-Deaktivierung zeitgleich alle zugehörigen API-Tokens, Service Accounts und Gastzugänge zu sperren [211, 287].
- Regelmäßiges Audit & Logging: Aktivieren Sie Audit-Logs für Berechtigungsänderungen, kritische Datei-Exporte und Notfall-Zugriffe (Break-Glass-Accounts) [194, 200, 260].
- Sichere Passwort- & Token-Governance: Durchsetzung von Passwortkomplexität, Verbot unverschlüsselter Übertragung und Sperrung von inaktiven Gastkonten [291, 297, 300, 304].
7. Checkliste: Berechtigungsmanagement im Datenschutz-Audit
Nutzen Sie diese Checkliste zur schnellen Überprüfung des Reifegrads in Organisation und IT-Betrieb:
- [ ] Dokumentiertes Berechtigungskonzept: Liegt ein schriftliches, aktuelles Berechtigungskonzept vor, das Rechte, Rollen und Freigabeprozesse klar beschreibt? [234, 267]
- [ ] Eindeutigkeit der Benutzerkonten: Ist jede Kennung einer einzelnen natürlichen Person zugeordnet? (Verbot von anonymen Sammelaccounts) [291]
- [ ] Umsetzung von Least-Privilege & Need-to-Know: Werden Zugriffsrechte restriktiv und auf das Minimum beschränkt vergeben? [245, 251, 259, 292]
- [ ] Geregelter JML-Prozess (Eintritt / Wechsel / Austritt): Werden Rechte bei Abteilungswechseln bereinigt und bei Austritt unverzüglich entzogen? [195, 196, 211]
- [ ] Regelmäßige Access Reviews: Findet mindestens einmal jährlich ein Soll-Ist-Abgleich aller Zugriffsrechte durch die Fachabteilungen statt? [197, 235, 258]
- [ ] Absicherung administrativer Konten: Sind Administratorrechte streng limitiert, geschützt durch MFA und zeitlich begrenzt (PAM / JIT)? [194, 297, 302]
- [ ] Kontrolle externer Freigaben & Gastkonten: Werden externe Links in Cloud-Speichern zeitlich befristet, passwortgeschützt und überwacht? [198, 199, 255]
- [ ] Audit-Trails & Protokollierung: Werden sicherheitsrelevante Rechteänderungen und Notfallzugriffe nachvollziehbar protokolliert? [194, 200, 260]
- [ ] KI-Reife-Check: Wurden Datenberechtigungen vor der Freigabe von KI-Assistenten (z. B. Copilot) bereinigt und auditierte Freigabefilter gesetzt? [271, 273]
- [ ] AV-Verträge & Dienstleisterprüfung: Sind für alle extern verarbeitenden Systeme (SaaS/Cloud) gültige AVVs vorhanden? [84, 87, 100]
8. Fazit
Ein effektives Berechtigungskonzept ist kein bürokratisches Hindernis, sondern das Fundament einer sicheren, DSGVO-konformen Digitalisierung [188, 237, 261]. Durch die Kombination aus klarer Data Governance, der konsequenten Anwendung von Least Privilege und zeitnahen Access Reviews schützen Sie Ihr Unternehmen wirksam vor Datenverlusten, Reputationsschäden und hohen Bußgeldern [238, 259, 261].