Skip to content
Ralf Gerrit Lorenzen

Dipl. Kaufmann (FH)-CISA-Fachinformatiker/Systemintegration-Datenschutzbeauftragter(TÜV)/ ISO/IEC 27001 LI

  • Start
  • Blog
  • Impressum/Datenschutz
  • Start
  • Blog
  • Impressum/Datenschutz

Subscribe
  • Home
  • 2026
Posted inIT Audit / Compliance / Security

Wie hängen das US CLOUD Act und Art. 48 DSGVO genau zusammen?

Posted by Gerrit 3. November 2026
Der US CLOUD Act und Artikel 48 der DSGVO stehen in einem direkten rechtlichen Zielkonflikt…
Weiterlesen
Das niederländische Google-Cloud-DPIA und die Falle „EU-Region“: Ein Leitfaden für Cloud-Souveränität, DSGVO und NIS-2
Posted inIT Audit / Compliance / Security

Das niederländische Google-Cloud-DPIA und die Falle „EU-Region“: Ein Leitfaden für Cloud-Souveränität, DSGVO und NIS-2

Posted by Gerrit 3. November 2026
Der Einsatz globaler Hyperscaler wie Google Cloud, Microsoft Azure oder Amazon Web Services (AWS) gehört…
Weiterlesen
Der große Microsoft 365 Backup-Guide: Gelöschte und verschlüsselte Dateien rechtssicher wiederherstellen
Posted inDatenschutz IT IT Audit / Compliance / Security

Der große Microsoft 365 Backup-Guide: Gelöschte und verschlüsselte Dateien rechtssicher wiederherstellen

Posted by Gerrit 3. November 2026
Ein praxisnaher Leitfaden zur Daten-Resilienz in OneDrive, SharePoint und Exchange Online – mit konkreten Handlungsempfehlungen…
Weiterlesen
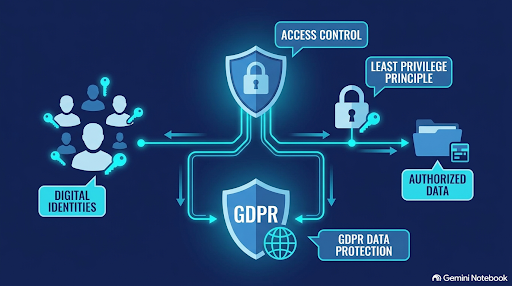
Das Berechtigungsmanagement als Datenschutzrisiko: Warum unkontrollierte Zugriffsrechte Unternehmen gefährden – und wie Sie sich schützen
Posted inDatenschutz IT Audit / Compliance / Security

Das Berechtigungsmanagement als Datenschutzrisiko: Warum unkontrollierte Zugriffsrechte Unternehmen gefährden – und wie Sie sich schützen

Posted by Gerrit 3. November 2026
Ein umfassender Leitfaden für Führungskräfte, Datenschutzverantwortliche und IT-Administratoren. 1. Einleitung: Das unterschätzte Risiko im Unternehmensalltag…
Weiterlesen
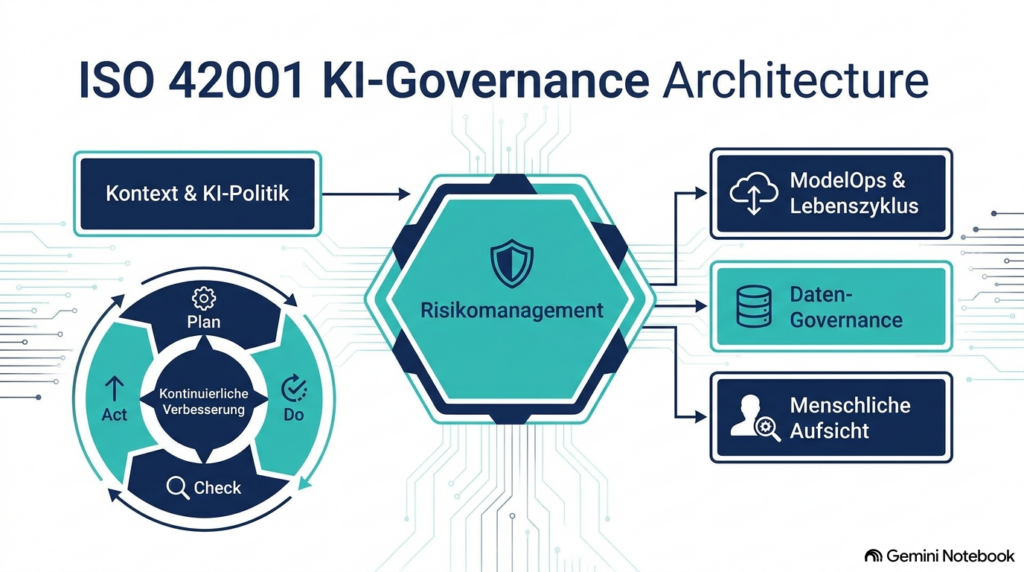
ISO 42001 im Fokus: Der globale Standard für KI-Governance, Sicherheit und Compliance in der Praxis
Posted inIT Audit / Compliance / Security

ISO 42001 im Fokus: Der globale Standard für KI-Governance, Sicherheit und Compliance in der Praxis

Posted by Gerrit 3. November 2026
Die rasante Integration künstlicher Intelligenz in zentrale Geschäftsprozesse – von automatisierten Entscheidungssystemen über Predictive Analytics…
Weiterlesen
man using tablet
Posted inIT Audit / Compliance / Security

Das besondere elektronische Steuerberaterpostfach (beSt): Was Kanzleien bis Ende 2026 dringend prüfen und organisieren müssen

Posted by Gerrit 7. Oktober 2026
Ein Praxis-Leitfaden In der täglichen Beratung von Steuerkanzleien erlebe ich derzeit ein gefährliches Missverständnis: Viele…
Weiterlesen
data codes through eyeglasses
Posted inIT Audit / Compliance / Security

Schatten-KI im Unternehmen: Das unsichtbare Risiko und wie Sie die Kontrolle zurückgewinnen

Posted by Gerrit 7. Oktober 2026
In vielen Unternehmen ist Künstliche Intelligenz längst im Büroalltag angekommen – allerdings häufig an der…
Weiterlesen
an artist s illustration of artificial intelligence ai this illustration depicts language models which generate text it was created by wes cockx as part of the visualising ai project l
Posted inIT Audit / Compliance / Security

Künstliche Intelligenz in der Cybersicherheit: Chancen, Risiken und praktischer Prüfkatalog für resiliente KI-Systeme

Posted by Gerrit 6. Oktober 2026
1. Die Doppelrolle der KI in der modernen Cybersicherheit Die fortschreitende Digitalisierung und die zunehmende…
Weiterlesen
selectvie focus photo of a lady justice statuette and diploma
Posted inDatenschutz

Ist Microsoft 365 datenschutzkonform anwendbar? Ein Wegweiser für Unternehmen und interdisziplinäre Kanzleien

Posted by Gerrit 5. Oktober 2026
Der Einsatz von Microsoft 365 (M365) im Unternehmens- und Kanzleiumfeld galt über Jahre hinweg als…
Weiterlesen
Der EU Cyber Resilience Act (CRA): Strategische Weichenstellung für Produktsicherheit und Compliance – Ein Leitfaden für Entscheider
Posted inIT Audit / Compliance / Security

Der EU Cyber Resilience Act (CRA): Strategische Weichenstellung für Produktsicherheit und Compliance – Ein Leitfaden für Entscheider

Posted by Gerrit 17. September 2026
1. Einleitung: Die neue Ära der digitalen Produkthaftung Mit dem Cyber Resilience Act (CRA) vollzieht…
Weiterlesen

Seitennummerierung der Beiträge

1 2 3 … 5 Next page

Neue Beiträge

  • Wie hängen das US CLOUD Act und Art. 48 DSGVO genau zusammen?
  • Das niederländische Google-Cloud-DPIA und die Falle „EU-Region“: Ein Leitfaden für Cloud-Souveränität, DSGVO und NIS-2
  • Der große Microsoft 365 Backup-Guide: Gelöschte und verschlüsselte Dateien rechtssicher wiederherstellen
  • Das Berechtigungsmanagement als Datenschutzrisiko: Warum unkontrollierte Zugriffsrechte Unternehmen gefährden – und wie Sie sich schützen
  • ISO 42001 im Fokus: Der globale Standard für KI-Governance, Sicherheit und Compliance in der Praxis

Neue Kommentare

  1. Gerrit zu Admin Workshop – Datev News
  2. Gerrit zu Firefox 35 – Der Tod des Firefox Sync 1.4

Archive

  • November 2026
  • Oktober 2026
  • September 2026
  • August 2026
  • Juli 2026
  • Juni 2026
  • Mai 2026
  • April 2026
  • Februar 2026
  • Januar 2026
  • Dezember 2025
  • November 2025
  • Oktober 2025
  • September 2025
  • August 2025
  • Juli 2025
  • Juni 2025
  • Mai 2025
  • April 2025
  • März 2025
  • Februar 2025
  • März 2020
  • Dezember 2019
  • Dezember 2018
  • November 2018
  • Februar 2018
  • März 2017
  • März 2016
  • Oktober 2015
  • Mai 2015
  • März 2015
  • Februar 2015
  • Januar 2015
  • Oktober 2014
  • Juni 2014
  • Mai 2014
  • Juni 2013
  • Dezember 2011
  • Juli 2011
  • Juni 2011
  • Januar 2011
  • Mai 2010
  • September 2009
  • März 2009
  • Januar 2009
  • April 2008
  • Dezember 2007
  • Oktober 2007
  • Mai 2007
  • April 2007
  • Juli 2005
  • April 2005

Kategorien

  • Allgemein
  • Datenschutz
  • IT
  • IT Audit / Compliance / Security
  • Linux
  • Tipps
Copyright 2026 — Ralf Gerrit Lorenzen. All rights reserved. Bloghash WordPress Theme
Scroll to Top