
Die rasante Integration künstlicher Intelligenz in zentrale Geschäftsprozesse – von automatisierten Entscheidungssystemen über Predictive Analytics bis hin zu generativen Sprachmodellen – bietet beispiellose Innovationschancen, geht jedoch mit neuartigen Risiken einher. Mangelnde Nachvollziehbarkeit probabilistischer Systeme, Datenverzerrungen (Bias), Halluzinationen sowie unklare Haftungspfade stellen Führungskräfte und IT-Teams vor erhebliche Herausforderungen. Mit der Veröffentlichung der internationalen Norm ISO/IEC 42001 (in Deutschland als DIN EN ISO/IEC 42001 vorliegend) existiert erstmals ein weltweit anerkannter Standard für den Aufbau, die Umsetzung und die fortlaufende Verbesserung eines Künstliche Intelligenz Managementsystems (KIMS beziehungsweise englisch AIMS für Artificial Intelligence Management System).
Dieser Leitfaden analysiert die Architektur der ISO 42001, beleuchtet die entscheidenden Synergien mit dem EU AI Act sowie etablierten Sicherheitsstandards wie der ISO/IEC 27001 und liefert konkrete, rollenspezifische Handlungsempfehlungen für Geschäftsleiter und IT-Spezialisten, ergänzt durch einen umfassenden Prüfkatalog.
1. Was ist ISO 42001? Architektur und Funktionsweise des KI-Managementsystems
Die ISO/IEC 42001 ist kein rein technischer Anforderungskatalog für einzelne Algorithmen, sondern eine ganzheitliche Governance-Norm. Wie Fachanalysen der Haufe Akademie und des TÜV Rheinland hervorheben, definiert sie Rahmenbedingungen, Prozesse und Verantwortlichkeiten, um KI-Systeme über ihren gesamten Lebenszyklus hinweg vertrauenswürdig, transparent, sicher und ethisch verantwortungsvoll zu steuern.
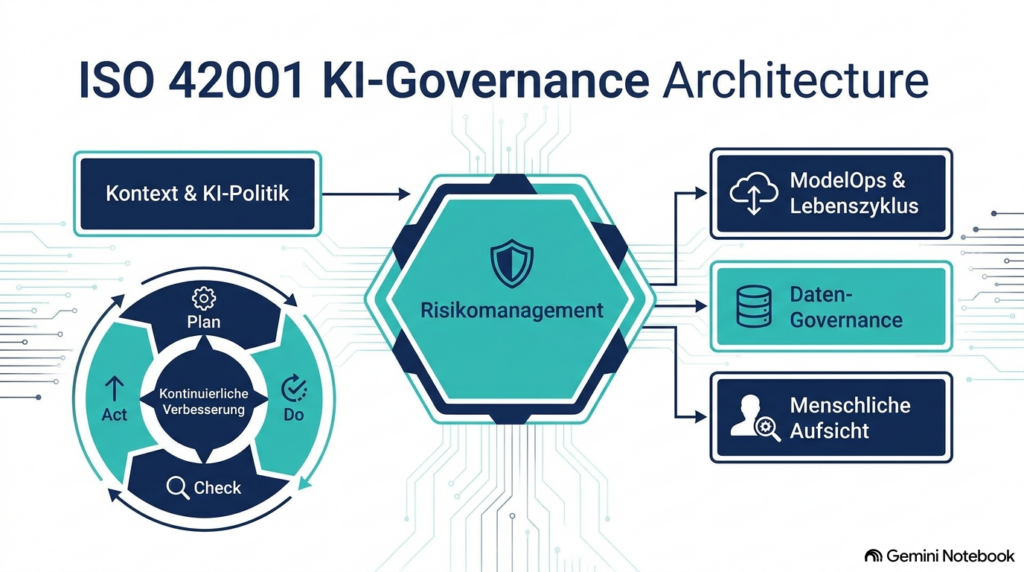
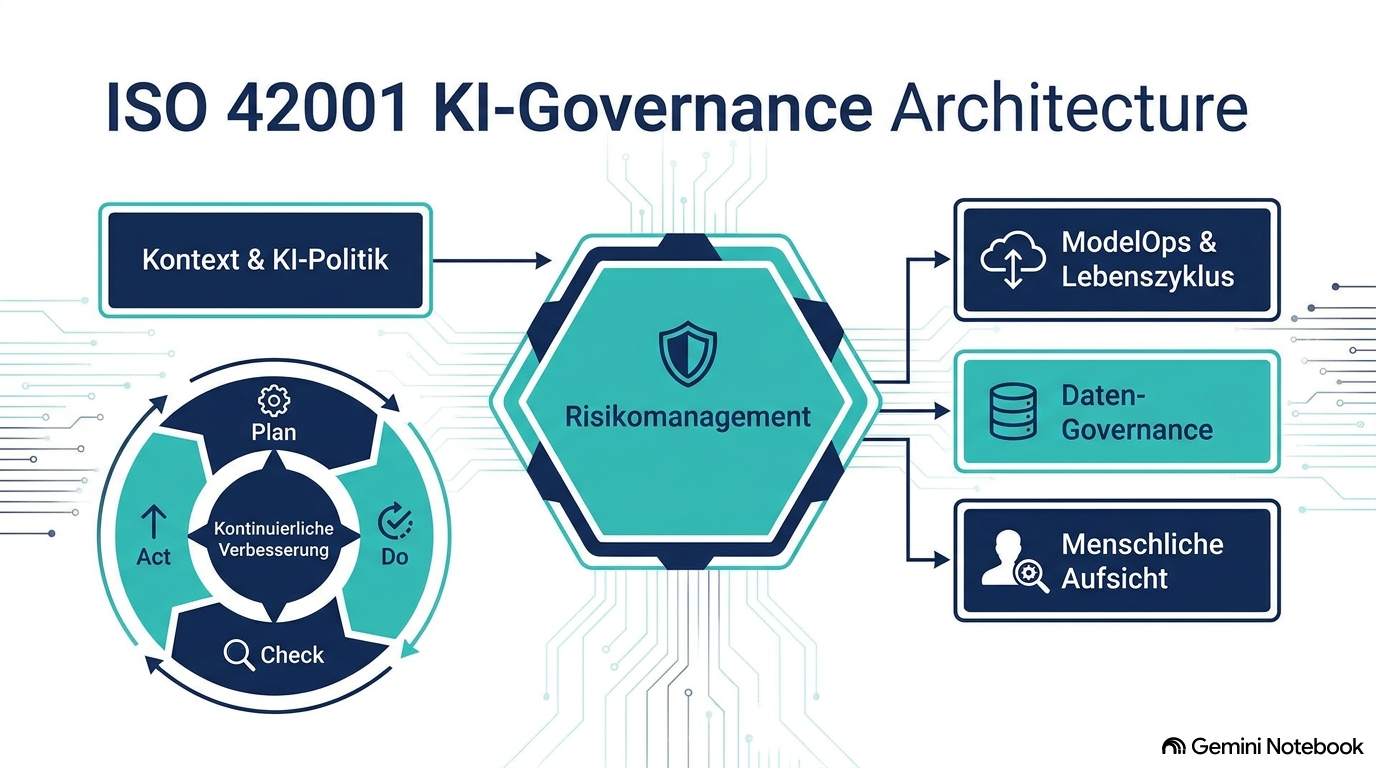
Harmonisierte Struktur und der PDCA-Zyklus
Als Managementsystemnorm folgt die ISO 42001 der sogenannten Harmonized Structure (ehemals Annex SL). Dies ermöglicht Unternehmen, die bereits Qualitätsmanagementsysteme nach ISO 9001 oder Informationssicherheits-Managementsysteme nach ISO 27001 betreiben, das KI-Managementsystem nahtlos einzubetten. Kern des Systems ist der kontinuierliche Verbesserungskreislauf (Plan-Do-Check-Act):
- Plan (Planung): Analyse des organisatorischen Kontexts, Festlegung der KI-Politik, Rollenzuweisung, Identifikation von KI-Risiken und Auswirkungsbeurteilungen.
- Do (Umsetzung): Verankerung betrieblicher Kontrollen, Bereitstellung von Ressourcen, Datenqualitätsmanagement und Lebenszyklus-Steuerung.
- Check (Überwachung): Leistungsmessung, Auditierung, Monitoring von Modell-Drift und Leistungsmetriken sowie Führung von Ereignisprotokollen.
- Act (Verbesserung): Durchführung von Korrekturmaßnahmen bei Abweichungen oder Sicherheitsvorfällen und strategische Anpassung der Governance.
Von der CIA-Triade zum TFA-Rahmenwerk
Während die klassische Informationssicherheit nach ISO 27001 auf die Vertraulichkeit, Integrität und Verfügbarkeit (die sogenannte CIA-Triade) fokussiert ist, erweitert die ISO 42001 den Blickwinkel um KI-spezifische Risikodimensionen. Im Mittelpunkt stehen Vertrauen, Fairness, Transparenz, Erklärbarkeit, Robustheit sowie die gesellschaftlichen und ökologischen Auswirkungen automatisierter Entscheidungssysteme.
2. Synergien: Zusammenspiel von ISO 42001, ISO 27001 und EU AI Act
In der Praxis stehen Compliance- und IT-Verantwortliche häufig vor der Frage, wie sich die ISO 42001 zu bestehenden Sicherheitsnormen und europäischen Regulierungsvorgaben verhält. Die Abgrenzung und Verknüpfung dieser Regelwerke bietet erhebliche Effizienzpotenziale.
ISO 42001 und ISO 27001 im Verbund
Die ISO 27001 liefert das Fundament für den Schutz von Datenassets und der IT-Infrastruktur. Die ISO 42001 baut darauf auf und adressiert die spezifischen Risiken, die durch das Verhalten lernender und probabilistischer Systeme entstehen. Durch die identische Struktur (Kapitel 4 bis 10) lassen sich Kernprozesse wie das Dokumentenmanagement, die Managementbewertung, interne Audits sowie Schulungsprogramme gemeinsam betreiben. Untersuchungen von SMCT Management zeigen, dass eine integrierte Einführung von ISMS und AIMS den administrativen Dokumentations- und Auditaufwand um bis zu 40 Prozent senken kann.
Das Mapping zum EU AI Act (Verordnung EU 2024/1689)
Ein zentrales Missverständnis besteht in der Annahme, eine ISO 42001-Zertifizierung führe automatisch zur Konformität mit dem europäischen Gesetz über Künstliche Intelligenz (EU AI Act). Wie Auswertungen von Der KI-Auditor sowie trail AI Governance betonen, ist die ISO 42001 eine freiwillige Organisationsnorm, während der AI Act eine verbindliche Produkt- und Marktregulierungsverordnung darstellt. Ein zertifiziertes KI-Managementsystem bietet jedoch die stärkste organisatorische Struktur, um die gesetzlichen Pflichten nachweisbar zu erfüllen.
Das nachfolgende Zuordnungsraster veranschaulicht, wie die Kernanforderungen für Hochrisiko-KI-Systeme nach dem EU AI Act durch die spezifischen Kapitel und Anhang-A-Kontrollen der ISO 42001 abgedeckt werden:
| Anforderung EU AI Act | ISO/IEC 42001 Verknüpfung | Operative Umsetzung im Unternehmen |
|---|---|---|
| Art. 9: Risikomanagementsystem | Kapitel 6 (Planung) & Anhang A.5 | Systematische Identifikation und Bewertung von KI-Risiken über den gesamten Lebenszyklus. |
| Art. 10: Daten-Governance | Anhang A.7 (Daten für KI-Systeme) | Prüfung von Datenqualität, Repräsentativität, Bias-Vermeidung und Datenherkunft (Data Lineage). |
| Art. 11 & Anhang IV: Technische Dokumentation | Anhang A.6 & Abschnitt 7.5 | Erstellung von Modellkarten (Model Cards), Systemarchitektur-Dokumenten und Trainingsparametern. |
| Art. 12: Aufzeichnungspflichten (Logging) | Anhang A.6.2.8 (Ereignisprotokolle) | Automatische Protokollierung von Systementscheidungen zur Gewährleistung der Rückverfolgbarkeit. |
| Art. 14: Menschliche Aufsicht (Human Oversight) | Anhang A.9.2 (Verantwortungsvolle Nutzung) | Implementierung von Human-in-the-Loop- und Human-on-the-Loop-Konzepten mit Abschaltfunktionen. |
| Art. 15: Genauigkeit, Robustheit & Cybersicherheit | Anhang A.6 & ISO 27001 | Durchführung von Red-Teaming, Adversarial-Attacks-Tests und kontinuierlichem Leistungsmonitoring. |
| Art. 17: Qualitätsmanagementsystem | Kapitel 4 bis 10 (Das AIMS selbst) | Das AIMS dient als organisatorischer Rahmen zur Nachweisführung gegenüber Aufsichtsbehörden. |
| Art. 50: Transparenzpflichten | Anhang A.8 (Informationen für Dritte) | Kennzeichnung von KI-generierten Inhalten, Chatbot-Offenlegung und Bereitstellung von Nutzerhinweisen. |
3. Handlungsempfehlung für Geschäftsführer und die oberste Leitung
Die Verantwortung für den sicheren und regelkonformen Einsatz von KI liegt unübertragbar bei der Geschäftsführung. Unkontrollierter KI-Einsatz („Schatten-KI“) birgt massive Haftungs-, Reputations- und Datenschutzrisiken. Gemäß den Leitlinien des ISO 42001 Handbuchs muss die Führungsebene strategische Leitplanken setzen und eine verlässliche Governance-Kultur etablieren.
Strategische Kernmaßnahmen für das Management
Die Steuerung von KI-Initiativen erfordert von der Unternehmensleitung vier wesentliche Schritte:
- **Verabschiedung einer verbindlichen KI-Politik (AI Policy):**Die Geschäftsführung muss eine strategische Ausrichtung definieren, die festlegt, welche KI-Anwendungsfälle im Unternehmen gefördert werden und welche Einsatzbereiche (beispielsweise unbewertete automatisierte Personaleinzelfallentscheidungen) explizit verboten sind. Die Politik muss mit bestehenden Unternehmensrichtlinien für Datenschutz und Informationssicherheit abgestimmt sein.
- **Etablierung klarer Governance-Rollen und Gremien:**Es ist ein KI-Governance-Verantwortlicher (Artificial Intelligence Officer / AIO) zu benennen, der als zentrale Schnittstelle zwischen Geschäftsführung, IT, Recht und Fachbereichen fungiert. Für komplexe oder risikoreiche KI-Projekte sollte ein interdisziplinärer KI-Ausschuss (Ethics & Compliance Board) eingerichtet werden. Jedes KI-System im Unternehmen benötigt einen eindeutig benannten System-Eigentümer (Business Owner).
- **Ressourcenallokation und Qualifizierungsoffensive:**Gemäß Artikel 4 des EU AI Acts und Kapitel 7.2 der ISO 42001 sind Unternehmen verpflichtet, eine ausreichende KI-Kompetenz (AI Literacy) bei Führungskräften und Beschäftigten sicherzustellen. Die Geschäftsführung muss erforderliche Budgets für fortlaufende Schulungen, Risikobewertungstools und externe Audits bereitstellen.
- **Verankerung der Restrisiko-Akzeptanz:**Vor der Inbetriebnahme von KI-Systemen mit mittlerem oder hohem Risiko muss die Geschäftsführung die verbleibenden Restrisiken auf Basis dokumentierter Auswirkungsbeurteilungen förmlich bewerten und freigeben.
4. Handlungsempfehlung für IT-Verantwortliche, Entwickler und Data Scientists
Für IT-Leiter, Systemarchitekten, Data Engineers und Softwareentwickler bedeutet die Umsetzung der ISO 42001 die Überführung theoretischer Governance-Vorgaben in praxistaugliche technische Prozesse und Entwicklungs-Pipelines, wie sie in den technischen Anforderungen von ISMS.online detailliert werden.
Operative Kernelemente der technischen Umsetzung
In der technischen Praxis stehen fünf Handlungsfelder im Vordergrund:
- **Aufbau eines dynamischen KI-Systeminventars:**Keine KI-Anwendung darf ohne Registrierung betrieben werden. Das IT-Inventar muss alle im Unternehmen entwickelten, gehosteten oder über SaaS-Schnittstellen (APIs) eingebundenen Modelle erfassen. Neben der technischen Kennung sind Zweckbestimmung, Risikoklasse, Datenquellen und Betriebsparameter zu dokumentieren.
- **Verankerung von ModelOps und Data-Lifecycle-Prozessen:**Bei Eigenentwicklungen oder Feinabstimmungen (Fine-Tuning) von Modellen müssen strukturierte Prozesse für die Datenauswahl, Datenbereinigung und Data Lineage (Datenherkunft) etabliert werden. Test- und Validierungsdaten sind strikt von Trainingsdaten zu trennen. Vor jedem Release sind systematische Tests auf Bias, Fehlerraten und Überanpassung (Overfitting) durchzuführen.
- **Robustes Logging und Monitoring im Betrieb:**KI-Modelle unterliegen im Zeitverlauf Qualitätsveränderungen (Data Drift und Concept Drift). IT-Teams müssen automatisierte Monitoring-Dashboards installieren, die Modellgenauigkeit, Antwortlatenzen und unerwartete Ausgabemuster überwachen. Systementscheidungen müssen revisionssicher und datenschutzkonform protokolliert werden, um im Incident-Fall eine Ursachenanalyse zu ermöglichen.
- **Sicherheits-Härtung gegen KI-spezifische Angriffsvektoren:**Neben klassischen IT-Sicherheitsmaßnahmen müssen IT-Teams Schutzmechanismen gegen Prompt Injection, Data Poisoning (Trainingsdatenmanipulation) und Model Extraction (Modelldiebstahl) implementieren. Der Zugriff auf Modellschnittstellen ist nach dem Need-to-know-Prinzip streng zu reglementieren.
- **Lieferanten- und Drittanbieter-Governance:**Wirtschaftlich genutzte KI basiert häufig auf Modellen von Drittanbietern. Das IT-Sourcing muss Verträge mit Anbietern prüfen: Es ist vertraglich sicherzustellen, dass eingegebene Unternehmensdaten nicht zum Training externer Modelle verwendet werden und Zwischenfälle unverzüglich gemeldet werden.
5. Vollständiger Prüfkatalog und Implementierungs-Checkliste
Dieser Prüfkatalog dient als praxisnahes Arbeitsmittel zur Selbstbewertung (Gap-Analyse) sowie zur Vorbereitung auf interne und externe ISO 42001-Audits. Er umfasst die normativen Managementsystem-Anforderungen (Kapitel 4–10) sowie die Kontrollziele des Anhangs A.
Teil I: Anforderungen an das Managementsystem (Kapitel 4 bis 10)
Die nachfolgende Checkliste strukturiert die obligatorischen Abschnitte des Managementsystems:
| Abs. | Anforderung der Norm | Schlüsselaktionen & geforderte Nachweise | Prüfstatus |
|---|---|---|---|
| 4.1 | Kontext der Organisation | Analyse interner/externer Einflussfaktoren auf KI-Aktivitäten; Dokumentation von Rolle und Risikoprofil. | Offen / In Arbeit / Erfüllt |
| 4.2 | Erfordernisse interessierter Parteien | Erfassung der Erwartungen von Regulierern, Kunden, Arbeitnehmern und betroffenen Personen im Pflichtenheft. | Offen / In Arbeit / Erfüllt |
| 4.3 | Anwendungsbereich des AIMS | Eindeutige Definition der Grenzen des KI-Managementsystems (Eingeschlossene Standorte, Systeme, Fachbereiche). | Offen / In Arbeit / Erfüllt |
| 5.1 | Führung & Verpflichtung | Nachweis des Engagements der Geschäftsführung; Bereitstellung von Budgets und Ressourcen. | Offen / In Arbeit / Erfüllt |
| 5.2 | KI-Politik (AI Policy) | Genehmigte, freigegebene und allen Mitarbeitern bekanntgegebene Richtlinie für verantwortungsvolle KI. | Offen / In Arbeit / Erfüllt |
| 5.3 | Rollen & Verantwortlichkeiten | Schriftliche Zuweisung von KI-Governance-Rollen (AIO, System-Eigentümer, Entwickler) und RACI-Matrix. | Offen / In Arbeit / Erfüllt |
| 6.1 | KI-Risikobeurteilung | Anwendbares Risikobewertungsverfahren unter Berücksichtigung von Wahrscheinlichkeit, Schweregrad und Auswirkung. | Offen / In Arbeit / Erfüllt |
| 6.1.3 | Anwendbarkeitserklärung (SoA) | Erstellung der Statement of Applicability mit Begründung aller ausgewählten und ausgeschlossenen Anhang-A-Kontrollen. | Offen / In Arbeit / Erfüllt |
| 6.1.4 | KI-System-Folgenabschätzung | Durchführung struktureller Auswirkungsbeurteilungen auf Grundrechte, Sicherheit und Gesellschaft vor Systemeinsatz. | Offen / In Arbeit / Erfüllt |
| 6.2 | KI-Ziele & Planung | Festlegung messbarer Kennzahlen für Sicherheit, Fairness, Transparenz und Kompetenzaufbau. | Offen / In Arbeit / Erfüllt |
| 7.2 | Kompetenz & KI-Alphabetisierung | Nachweis von Schulungen und Qualifikationsnachweisen für alle Personen, die KI-Systeme entwickeln oder nutzen. | Offen / In Arbeit / Erfüllt |
| 7.5 | Dokumentierte Information | Lenkung aller Richtlinien, Testberichte, Risikoregister und Prozessbeschreibungen inkl. Aufbewahrungsfristen. | Offen / In Arbeit / Erfüllt |
| 8.1 | Operative Planung & Steuerung | Steuerung der KI-Lebenszyklusprozesse nach definierten Kriterien; Überwachung externer KI-Dienste. | Offen / In Arbeit / Erfüllt |
| 9.2 | Internes Audit | Durchführung geplanter interner Audits durch unabhängige Prüfer zur Feststellung der Konformität. | Offen / In Arbeit / Erfüllt |
| 9.3 | Managementbewertung | Jährliche Überprüfung der Leistungsfähigkeit des AIMS durch die oberste Leitung mit Protokollbeschlüssen. | Offen / In Arbeit / Erfüllt |
| 10.2 | Nichtkonformität & Korrektur | Dokumentierter Prozess zur Untersuchung von KI-Abweichungen, Vorfällen und Durchführung von Ursachenanalysen. | Offen / In Arbeit / Erfüllt |
Teil II: Anhang A – Die 9 Kontrollbereiche im Detail
Anhang A der ISO 42001 umfasst 38 spezifische Kontrollen, gegliedert in 9 Themenbereiche. Die Anwendbarkeit richtet sich nach dem Risikoprofil und der Rolle des Unternehmens (Anbieter versus Betreiber).
A.2 – Richtlinien im Zusammenhang mit KI
- A.2.2 KI-Politik: Existenz einer formal genehmigten KI-Richtlinie.
- A.2.3 Abstimmung mit anderen Richtlinien: Nachweisbare Ausrichtung auf Informationssicherheit (ISO 27001) und Datenschutz.
- A.2.4 Überprüfung der KI-Politik: Regelmäßige, dokumentierte Aktualisierung der Richtlinien.
A.3 – Interne Organisation
- A.3.2 KI-Rollen und Verantwortlichkeiten: Klare Zuweisung von Befugnissen für KI-Entscheidungen über alle Lebenszyklusphasen.
- A.3.3 Melden von Bedenken: Etablierung vertraulicher Meldewege (Whistleblowing/Feedback) für ethische oder technische KI-Bedenken.
A.4 – Ressourcen für KI-Systeme
- A.4.2 Ressourcendokumentation: Vollständiges Verzeichnis aller KI-Assets (Systeme, Modelle, Tools, Daten).
- A.4.3 Datenressourcen: Dokumentation von Datenbeständen, Zugriffsberechtigungen und Datenflüssen.
- A.4.4 Werkzeugressourcen: Inventar von Entwicklungs-Frameworks, Bibliotheken und MLOps-Plattformen.
- A.4.5 System- und Rechenressourcen: Verwaltung der Hardware-, GPU- und Cloud-Infrastrukturen inklusive Umweltauswirkungen.
- A.4.6 Personalressourcen: Nachweis der fachlichen Eignung und Kompetenzprofile beteiligter Personen.
A.5 – Bewertung der Auswirkungen von KI-Systemen
- A.5.2 Prozess der Folgenabschätzung: Standardisiertes Verfahren zur Bewertung von Folgewirkungen.
- A.5.3 Dokumentation der Folgenabschätzungen: Aufbewahrung vollständiger Bewertungsberichte für jedes erfasste System.
- A.5.4 Auswirkungen auf Einzelpersonen: Spezifische Analyse von Risiken für Chancengleichheit, Privatsphäre und Sicherheit betroffener Personen.
- A.5.5 Gesellschaftliche Auswirkungen: Bewertung breit gefächerter Folgen wie gesellschaftliche Verzerrungen, Diskriminierung oder Umweltbelastungen.
A.6 – Lebenszyklus von KI-Systemen
- A.6.1 Managementleitlinien für Entwicklung: Festlegung von Richtlinien für eine verantwortungsvolle Systemarchitektur.
- A.6.2 Anforderungen & Spezifikationen: Dokumentation funktionaler, ethischer, rechtlicher und sicherheitstechnischer Vorgaben.
- A.6.2.3 Entwurfsdokumentation: Lückenlose Führung von Entwicklungsakten und Architekturentscheidungen.
- A.6.2.4 Verifizierung & Validierung: Systematische Durchführung und Dokumentation von Testplänen, Accuracy-Metriken und Bias-Checks.
- A.6.2.5 Bereitstellung & Freigabe: Formale Go/No-Go-Kriterien vor der Produktivschaltung.
- A.6.2.6 Betrieb & Überwachung: Kontrollmechanismen zur Überwachung von Modell-Drift und Leistungsabfällen im laufenden Betrieb.
- A.6.2.7 Technische Dokumentation: Bereitstellung von Modellkarten und Benutzerhandbüchern für Zielgruppen.
- A.6.2.8 Ereignisprotokolle: Automatische Speicherung von Eingabe-, Ausgabe- und Systemprotokollen.
A.7 – Daten für KI-Systeme
- A.7.2 Daten für Entwicklung & Verbesserung: Kriterienbasierte Auswahl von Trainings-, Validierungs- und Testdaten.
- A.7.3 Datenerfassung: Rechtskonforme Datenbeschaffung, Nachweis von Lizenzen und Einwilligungsgrundlagen.
- A.7.4 Qualität von Daten: Definition und Messung von Datenqualitätsmetriken (Vollständigkeit, Aktualität, Rauschfreiheit).
- A.7.5 Datenherkunft (Data Lineage): Nachvollziehbarkeit des Datenursprungs und aller Transformationsschritte.
- A.7.6 Datenaufbereitung: Dokumentation von Anonymisierungs-, Labeling- und Vorverarbeitungspipelines.
A.8 – Informationen für interessierte Parteien
- A.8.2 Systemdokumentation für Benutzer: Verständliche Nutzungshinweise zu Funktionsweise, Grenzen und Einsatzbereichen.
- A.8.3 Externe Berichterstattung: Verfahren zur Offenlegung von Transparenzberichten oder behördlichen Meldungen.
- A.8.4 Meldung von Vorfällen: Protokolle und Kommunikationskaskaden zur Benachrichtigung Betroffener bei Fehlentscheidungen oder Sicherheitsbrüchen.
- A.8.5 Transparenz gegenüber Interessenten: Bereitstellung einer öffentlichen KI-Transparenzerklärung.
A.9 – Nutzung von KI-Systemen
- A.9.2 Verantwortungsvolle Nutzung: Festlegung zulässiger Betriebsszenarien und Verfahren zur menschlichen Aufsicht.
- A.9.3 Ziele für verantwortungsvolle Nutzung: Überwachung der beabsichtigten Einsatzparameter.
- A.9.4 Bestimmungsgemäße Verwendung: Sicherstellung, dass KI-Systeme nicht außerhalb ihrer definierten Spezifikation betrieben werden.
A.10 – Beziehungen zu Dritten und Kunden
- A.10.2 Zuordnung von Verantwortlichkeiten: Vertragliche Vereinbarung von KI-Pflichten entlang der Wertschöpfungskette.
- A.10.3 Lieferantenmanagement: Due-Diligence-Prüfung von KI-Zulieferern, Prüfung von Sub-Modellen und Vereinbarung spezifischer KI-Vertragsklauseln.
- A.10.4 Kundenbeziehungen: Transparente Abstimmung von Erwartungen und Randbedingungen mit Auftraggebern.
6. Roadmap: In 5 Schritten zur erfolgreichen ISO 42001-Zertifizierung
Die Einführung eines KI-Managementsystems erfordert ein strukturiertes Projektmanagement. Praxiserfahrungen zeigen, dass der Aufbau je nach Unternehmensgröße und Vorbestehen einer ISO 27001-Zertifizierung zwischen 4 und 9 Monaten in Anspruch nimmt.
- **Phase 1: Readiness-Check & Scope-Definition (Monat 1):**Festlegung des Anwendungsbereichs, Durchführung einer ersten Bestandsaufnahme aller KI-Systeme und Identifikation von Lücken (Gap-Analyse) gegenüber den Anforderungen der Norm.
- **Phase 2: Governance-Aufbau & Strategie (Monat 2–3):**Formulierung der KI-Politik, Einrichtung der Rollen (AIO, System-Eigentümer), Erstellung des Risikobewertungsverfahrens und Durchführung von Auswirkungsbeurteilungen.
- **Phase 3: Operative Prozessverankerung (Monat 4–5):**Implementierung der Anhang-A-Kontrollen in der IT-Landschaft: MLOps-Integration, Minderung von Datenrisiken, Einrichtung von Logging-Pipelines, Lieferantenbewertungen und Durchführung von Schulungsprogrammen.
- **Phase 4: Überprüfung & Internes Audit (Monat 6):**Durchführung von Leistungsmessungen, Erstellung des SoA-Dokuments, Abhalten eines vollständigen internen Audits sowie Durchführung der Managementbewertung durch die Geschäftsführung.
- **Phase 5: Externes Zertifizierungsaudit (Monat 7+):**Zweistufiges Audit durch eine akkreditierte Zertifizierungsstelle (Stufe 1: Dokumentenprüfung; Stufe 2: Vor-Ort- bzw. Praxisprüfung der Wirksamkeit aller Steuerungsmechanismen).
7. Quellen und weiterführende Referenzen
Die in diesem Leitfaden aufbereiteten Grundlagen und Konformitätsstrukturen basieren auf folgenden Quellen und Regulierungsdokumenten:
- Deutsches Institut für Normung (DIN e.V.): DIN EN ISO/IEC 42001 (2026-08) – Informationstechnik – Künstliche Intelligenz – Managementsystem.
- Der KI-Auditor: EU AI Act und ISO 42001: Das Mapping der Pflichten.
- Haufe Akademie (skill it): ISO 42001: Standard für KI-Managementsysteme erklärt.
- ISMS.online: ISO 42001 Checkliste: Vollständige Konformitätsanforderungen.
- SMCT MANAGEMENT concept: Synergien zwischen ISO 27001 & ISO 42001.
- TÜV Rheinland Akademie: ISO 42001 – Bedeutung und Anwendung der KI-Norm.
- trail AI Governance: Was ist die ISO 42001? KI-Governance in der Praxis.
- Muster-Handbuch KIMS: ISO 42001 Handbuch: Muster eines KI-Managementsystems.
- ISO 42001 Zertifizierungs-Standard: ISO 42001: Der Zertifizierungs-Standard für Künstliche Intelligenz.
- DIN-Akademie: ISO/IEC 42001 – Leitnorm für verantwortungsbewussten Umgang mit KI.
- ISO 42001 auf Deutsch: KI-Governance in der Praxis und europäische Harmonisierung.
Fazit
Die ISO/IEC 42001 markiert einen Meilenstein für die Etablierung vertrauenswürdiger künstlicher Intelligenz in der Unternehmenspraxis. Sie wandelt diffuse Regulierungsvorgaben und ethische Bedenken in ein funktionierendes, auditfähiges Managementwerkzeug um. Unternehmen, die heute ein KI-Managementsystem aufbauen, reduzieren nicht nur Haftungs- und Sicherheitsrisiken drastisch, sondern erlangen im Wettbewerb einen entscheidenden Vertrauensvorsprung gegenüber Kunden, Partnern und Regulierungsbehörden.